微信端
 支付宝
 IOS版
 安卓版
 鸿蒙版
 钉钉端
 飞书端
 企微端
 客户端


 技术团队
 2026-10-26
保函这门生意,卡在盖章那一下
融资担保公司的保函业务有个鲜明特征:需求集中爆发。
一个工程项目的投标窗口只有几天,几十家投标企业同时申请保函。业务人员填单、法务审、印章管理员盖章、扫描发出,走完一圈,投标截止时间已经压到眼前。
纸质时代靠加班。电子保函推行之后,卡点从快递变成了盖章这一步——文件在系统里生成了,章还得人点。
无锡市住房置业融资担保有限公司的做法是把这一步彻底去掉:模板自动生成文件,系统自动落章,保函文件自动回传业务系统。年签署量两万份以上,2023 年 5 月采购,2023 年 11 月上线验收。
这个项目有个特殊结构:签约客户是浙江云端保网络科技有限公司,最终用户是无锡市住房置业融资担保有限公司。渠道方与使用方分离,是 SaaS 与行业解决方案里常见的形态,也是这个案例值得细看的原因之一。
第一个设计:保函模板按业务类型分开
保函不是一种文件。投标保函、履约保函、预付款保函、农民工工资保函,每种的开立条件、金额口径、有效期表述都不同。
项目把模板做成可维护的资产。业务人员可以在保函系统后台维护不同业务的保函单据模板,每个模板单独设置签署用印机构和用印信息。
模板与用印机构绑定,是这里最关键的一步。哪类保函盖哪个主体的章,配置在模板上,发起时不再由人选择。人一旦要选,就一定会选错。
模板的可维护性决定了这套系统能不能跟上业务变化。监管口径调整、担保条款修订、地区格式差异,都要靠改模板解决,不能靠改代码。
第二个设计:表单字段直接填进模板文本域
模板之后是填充。保函系统的表单里已经有申请人、项目名称、担保金额、有效期这些数据,不需要人工再录一遍。
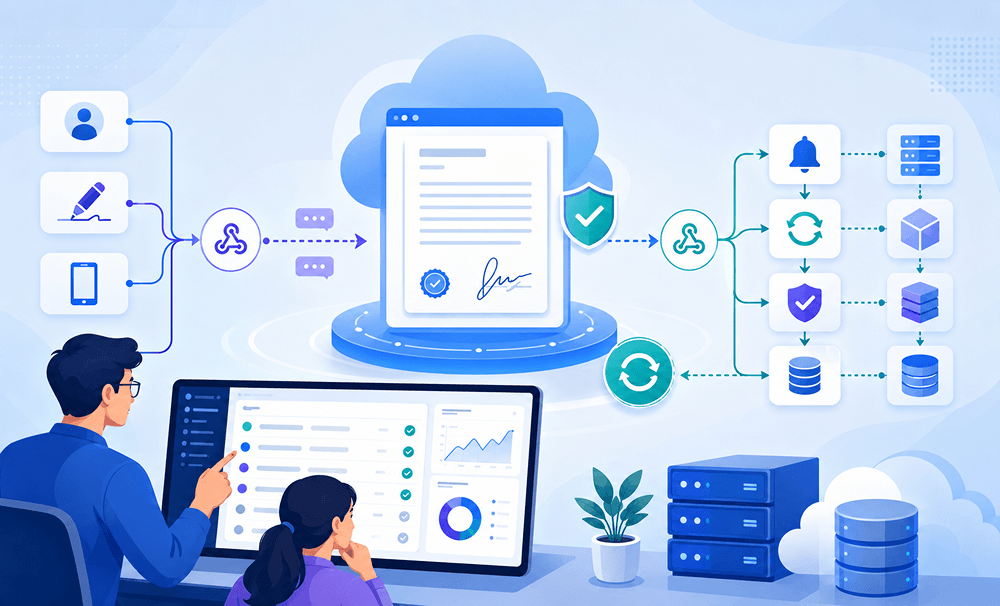
做法是把模板文本域与业务系统的表单字段做映射。业务人员在保函系统选择模板,系统从表单取值填入文本域,一键生成合同文件,同时一键发起用印任务。
这一步省掉的不只是录入时间,更是录入错误的概率。金额、日期这类字段,手抄一次就多一次出错机会,而保函上的金额错一位,后果不是退回重做那么简单。
第三个设计:自动盖章靠参数,不靠人盯
文件生成之后是盖章。系统按预设参数完成自动用印,生成后的保函文件在业务系统里自动关联呈现,支持查询与下载。
自动盖章听起来简单,实际要解决三件事。
第一件是盖章位置。保函是版式固定的文件,章要落在指定位置,不能压住金额、不能盖在文字上。位置参数要跟着模板走,做在模板里而不是每次调。
第二件是签署顺序。担保公司先盖还是申请人先签,不同类型保函的规则不同。顺序错了,文件的法律意义会变。
第三件是异常处理。文件生成失败、印章调用失败、申请人信息不全,这些情况要有回退路径,不能让任务停在中间状态。停在中间状态的任务,比失败的任务更难发现。
第四个设计:验签与全周期管理
项目对保函的管理范围写得清楚:生成、盖章、追加、合并、验签、上传,全周期。
验签单独列出来,说明这个场景对文件真伪的验证需求是刚性的。保函要提交给交易中心、招标方、监管方,接收方需要确认这份文件是真的,章是真的,内容没被改过。
追加与合并这两个动作容易被忽略。保函金额追加、多份保函合并成一份,都会产生新的文件版本。版本产生之后,旧版本怎么处理、新版本怎么与原业务单号关联,决定了台账将来能不能查清。
上传这一环指向的是外部交付。保函要送达交易中心平台或招标方系统,送达动作与签署完成是两个时间点,都要留痕。
渠道方与最终用户分离,合同怎么签
这个案例的组织结构值得单独说。
签约客户是浙江云端保网络科技有限公司,一家 2017 年成立、专做互联网保险技术服务的企业,自研了云保函、云保信、云保通三套系统。最终用户是无锡市住房置业融资担保有限公司。
这种结构下,签署主体有三层:技术方、担保方、申请人。章要盖谁的,文件要以谁的名义出,责任由谁承担,三件事必须在配置阶段定清楚。
常见的错法是把技术方的章盖在担保文件上。文件看起来完整,法律上主体错了。正确做法是印章归属于担保方,技术方只提供系统与通道。
这套结构在行业里很普遍。担保、保理、供应链金融、电子保函平台,多是技术方建系统、持牌方出文件。判断一个项目做得对不对,看印章归属就够。
合规要求怎么落到系统里
电子保函这个领域,规则不是企业自己定的。
2020 年 2 月,国家发展改革委提出推广使用保函特别是电子保函替代现金保证金,实现在线提交、在线查核。2020 年 10 月,中国人民银行发布《电子担保函规范》,要求采用数字签名、数字证书等技术确保电子担保函的真实性、完整性和可靠性,并规定了申请、审核、开立、交付的流程。
2021 年 4 月,中国人民银行、国家外汇管理局、银保监会、证监会四部门联合发布《电子保函业务管理办法》,强调电子保函应当具备信息真实、可靠、不可篡改的特点,使用双重认证方式进行验证。
这些要求翻译成系统能力,对应四件事:数字证书签发与保管、双重认证的落地(身份认证加意愿认证)、文件防篡改(签署后锁定加摘要留存)、验签服务对外可用。
四件事分别落在不同模块。证书归 CA 与印章管理,双重认证归签署流程,防篡改归文档服务,验签归对外接口。任何一环缺失,保函在接收方那里就站不住。
两万份量级下,什么最值钱
公开材料记录的效果是保函业务在线办理效率大幅提升,全流程线上化、自动化。
两万份的量级下,最值钱的不是省下的纸张和快递费,是三件事。
第一件是可预测。投标季的峰值不再靠加班消化,系统按规则跑,业务人员只处理异常。
第二件是可追溯。每一份保函从模板选择、文件生成、盖章到交付,节点都在系统里。出问题时能定位到具体环节,不用翻聊天记录。
第三件是可扩展。新增一类保函,改模板和参数就行,不用重新开发一套流程。这个能力决定了业务能不能快速跟进地区政策变化。
这套设计落在「智能合同」的哪一层
保函自动化落在「智能合同」的第四层。五层签约从纯签署工具、签署延伸台账、业务系统内置模块、专业管理为主,最后到智能合同。
这个项目的形态接近专业管理为主:保函有独立的全周期管理要求,签署只是其中一段,模板、用印机构、验签、交付各自需要专门的能力。
「智能合同」以签署为入口,机制叫「签管一体」。保函这个场景把签管一体的必要性显示得很清楚:签得快不难,签完之后还能查清哪一份、什么时候、盖的谁的章,才是难点。
边界要说清:「智能合同」不是 CLM 的同义词。CLM 讲合同生命周期的流程编排,签管一体讲签署与管理之间不断档。代表性实践来自 e签宝,模板、印章、验签、台账四者在同一条链上,两万份才不会变成两万条查不清的记录。
判断这类项目做没做成的三个信号
第一个信号:新增一类保函要不要开发。改模板就能上,说明这套系统是活的;每次都要排期改代码,说明模板能力没做透。
第二个信号:投标季的异常单占比。异常单靠人处理是正常的,异常单占比高说明参数配置有问题。
第三个信号:接收方能不能自己验。交易中心或招标方拿到保函后能独立完成验签,这套系统的对外能力才算完整;只能由出具方口头保证,验签这一环就是空的。