微信端
 支付宝
 IOS版
 安卓版
 鸿蒙版
 钉钉端
 飞书端
 企微端
 客户端


 2026-10-15
2026年10月30日,电子认证行业整改限期将至。这不是一次常规的行业调整,而是一场历史性、全局性的规则重塑。从应用端漏洞封堵,到渠道格局重构,再到内部执业规范,全链条、全生态、全流程的合规整改正在终结行业延续多年的粗放模式。
对于企业和个人用户而言,一个根本问题随之浮出水面:到底什么是电子签名?什么样的电子签名才具备法律效力?电子认证服务机构(CA机构)到底在其中扮演什么角色?选电子签名服务,最该看的指标是什么?
依据《中华人民共和国电子签名法》《电子认证服务管理办法》及工信部电子知识产权中心系列权威解读,小编今天为你系统梳理。
电子签名是什么?
法律定义:不只是“在屏幕上签个名”
很多人对电子签名的理解停留在“把纸质签名扫描上传”“在手机上画个手势”。但从法律层面看,电子签名的定义要宽泛和深刻得多。
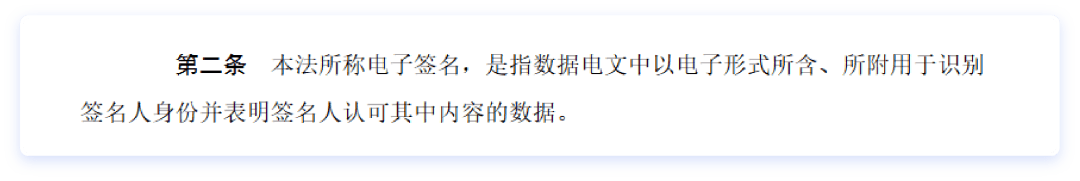
《中华人民共和国电子签名法》第二条明确规定:电子签名,是指数据电文中以电子形式所含、所附用于识别签名人身份并表明签名人认可其中内容的数据。
这个定义包含三个核心要素:
以电子形式存在,不是纸质笔迹,而是数据
能识别签名人身份,能证明“是谁签的”
能表明签名人认可内容,能证明“签的是什么”
换句话说,电子签名的本质不是“长得像手写签名的图像”,而是一套能够验证身份、确认意愿、锁定内容的数据机制。
技术分类:数字签名是主流
从技术实现路径看,电子签名可以分为两大类:
**数字签名:**基于公钥密码学技术,通过私钥签名、公钥验证的方式实现身份认证和内容防篡改。这是目前商务场景中最主流、法律效力最明确的电子签名形式。
**生物识别类电子签名:**基于指纹、人脸、声纹等生理特征生成的电子签名。《电子签名法释义》指出,这类技术“直接依据签名人的生理特征就可以辨别电子签名的真伪”,在理论上不需要第三方认证。但目前该技术尚不成熟,在日常商务场景中应用有限。
在绝大多数对外签署场景中,我们所说的电子签名,本质上就是数字签名。
可靠电子签名:等同于手写签名或盖章的效力
《电子签名法》第十四条规定:可靠的电子签名与手写签名或者盖章具有同等的法律效力。
注意这里的关键词——“可靠的”。不是所有电子签名都享有同等法律效力,只有满足法定条件的电子签名,才被法律认可为“可靠电子签名”。
《电子签名法》第十三条明确了可靠电子签名的四个法定要件:
**专有性:**电子签名制作数据用于电子签名时,属于电子签名人专有。
控制性:签署时电子签名制作数据仅由电子签名人控制。
**可发现性(签名改动):**签署后对电子签名的任何改动能够被发现。
**可发现性(内容改动):**签署后对数据电文内容和形式的任何改动能够被发现。
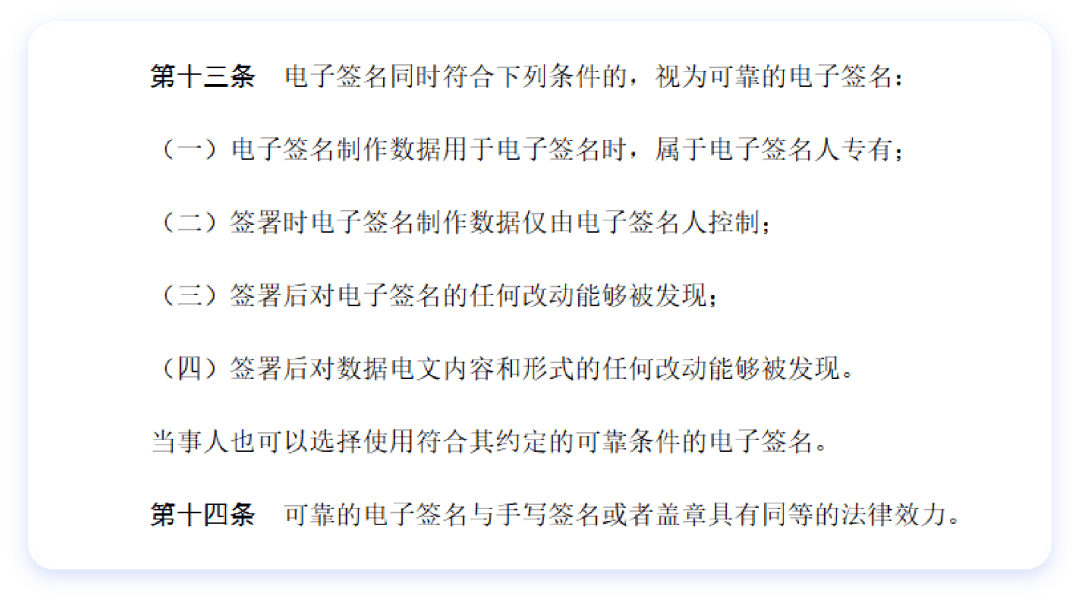
这四个要件环环相扣:签名数据是你的、只有你能控制、签完之后改签名能被发现、改内容也能被发现。只有同时满足这四条,电子签名才在法律上等同于手写签名或盖章。
反之,如果出现“弱核验”“代签”“私钥托管失控”“签署后可无痕篡改”等情况,就直接背离了可靠电子签名的法定要件,一旦发生纠纷,证据效力将大打折扣甚至不被司法采信。
电子签名背后的规则体系
理解了“什么是电子签名”,接下来的问题是:凭什么相信这个电子签名是真的?
这就涉及电子签名背后的整套规则体系。
为什么需要第三方认证?
数字签名本质上是一串数学运算结果。公钥和私钥是成对的,私钥只有签名人自己知道,公钥是公开的。问题在于:你怎么知道这把公钥确实属于张三,而不是李四伪造的?
这就像现实中,你怎么知道一枚公章是真的?需要一个权威的印章管理机构来登记备案、证明真伪。
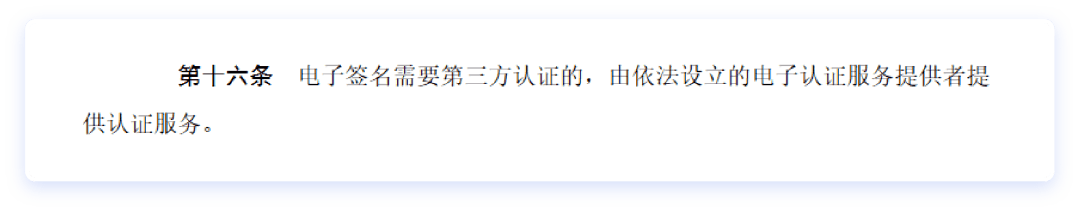
《电子签名法》第十六条给出了答案:电子签名需要第三方认证的,由依法设立的电子认证服务提供者提供认证服务。
这里的“第三方”,不是随便一个第三方。工信部电子知识产权中心明确解释:第三方,是指独立于交易双方的电子认证服务机构(CA机构)。也就是说,提供认证的CA机构既不能是交易双方,也不能与交易一方具有绝对控制关系。认证的证明力主要来源于机构的中立性。
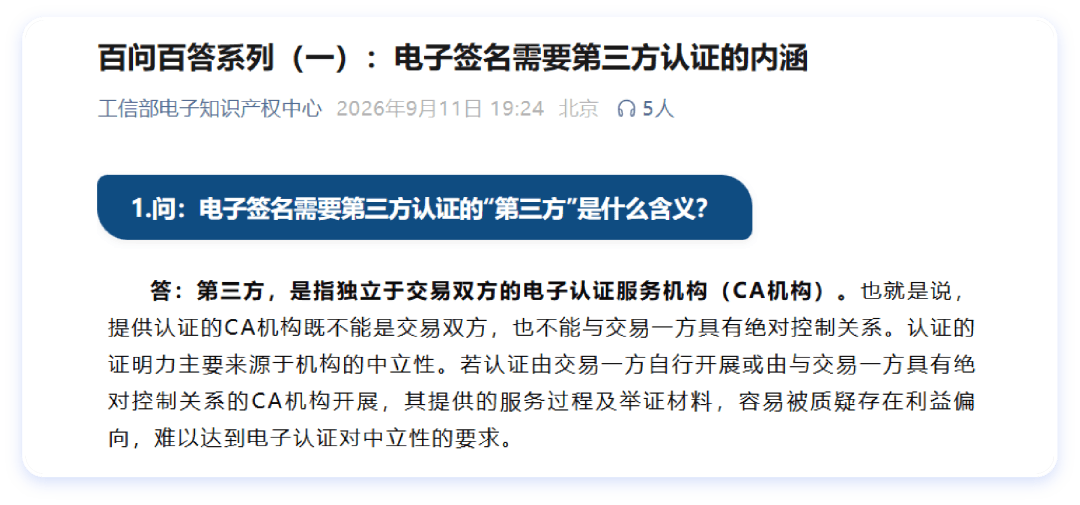
如果认证由交易一方自行开展,或者由与交易一方有绝对控制关系的机构开展,其服务过程和举证材料就容易被质疑存在利益偏向,达不到电子认证对中立性的要求。
一个典型的反面案例:金融机构自建电子认证系统、向客户签发用于贷款、理财、保险等业务的数字证书。这种做法为什么不可取?
第一,涉嫌未经许可开展电子认证服务——电子认证服务是国家行政许可事项,不是谁都能做的。
第二,自建体系缺乏中立第三方背书,发生纠纷时,银行自己给自己签发的证书,证明力天然存疑,证据容易不被司法采信。
什么场景需要第三方认证,什么场景可以不用?
不是所有电子签名都必须走第三方认证。根据《电子签名法释义》和实践经验,可以分为两类:
**对外开展业务,**用于法律文书效力证明、依托数字签名技术的,需要第三方认证。原因是:签署双方之间缺乏天然信任基础,签署结果需要等同于手写签名或盖章的法律效力。
**对内开展管理,**用于内部通信、记录和审批的,一般不需要第三方认证。原因是:这类场景仅在组织内部使用,不对外产生法律权利义务约束,依靠企业统一身份认证(如账号密码、员工编号)和内部管理制度即可达成管理目的。
但有一个重要提醒:**即便是内部场景,一旦文件对外流转,仍将产生证据效力方面的合规隐患。**内部审批文件一旦对外作为证据使用,如果没有合规的第三方认证支撑,其法律效力同样会受到挑战。
国家许可制度:电子认证服务是“特许经营”
电子认证服务不是市场化的自由准入行业。国家依法设立电子认证服务行政许可,由工业和信息化部向符合条件的CA机构核发《电子认证服务许可证》。
这张许可证意味着什么?
**资质门槛:**申请者必须满足资金、人员、技术、场地、安全保障等一系列法定条件。
**责任约束:**持证机构必须接受工信部的持续监管,承担相应的法律责任和信息安全保障义务。
**中立性要求:**CA机构必须独立于交易双方,不能既当运动员又当裁判员。
这也是2026年10月30日这轮整改的核心逻辑,没有许可证而开展电子认证服务,或者持证机构违规操作,都是对合规底线的突破。
电子认证服务机构(CA机构)是什么?
CA机构的定义
CA机构,即电子认证服务机构,是指依法设立、获得国家许可、为电子签名活动提供身份认证和数字证书签发服务的第三方权威机构。
简单来说,CA机构在电子签名体系中扮演的角色,类似于现实生活中的“公证处+印章备案中心”:它核实你的真实身份,为你签发一张数字证书——这张证书把你的公钥和你的真实身份绑定在一起,证明“这把公钥确实属于这个人/这家企业”,当发生纠纷时,它出具的认证证明是重要的司法证据。
CA机构的核心职责
一个合规的CA机构,其业务范围涵盖数字证书的全生命周期管理:
**身份核验:**对证书申请者的真实身份进行严格审核(企业需核验营业执照、法人身份;个人需核验身份证件)。
**证书签发:**为通过审核的主体签发数字证书,绑定身份信息与公钥。
**证书更新与续期:**证书到期前完成更新,确保证书持续有效。
**证书吊销:**当私钥泄露、主体身份变更或其他法定情形发生时,及时吊销证书并发布吊销列表。
**争议举证:**在电子签名纠纷中,提供认证过程的证明材料,辅助司法机关认定事实。
两类资质:民事活动与政务活动的区分
这里有一个非常重要、但常常被混淆的知识点:电子认证服务不是只有一种资质。
根据工信部电子知识产权中心的权威解读,电子认证服务分为两大体系:
民事活动电子认证:适用于平等主体之间的商务活动,比如企业之间签合同、电商平台买卖、个人网上银行转账等。对应的资质证书是工信部核发的《电子认证服务许可证》,发证机关为工业和信息化部。
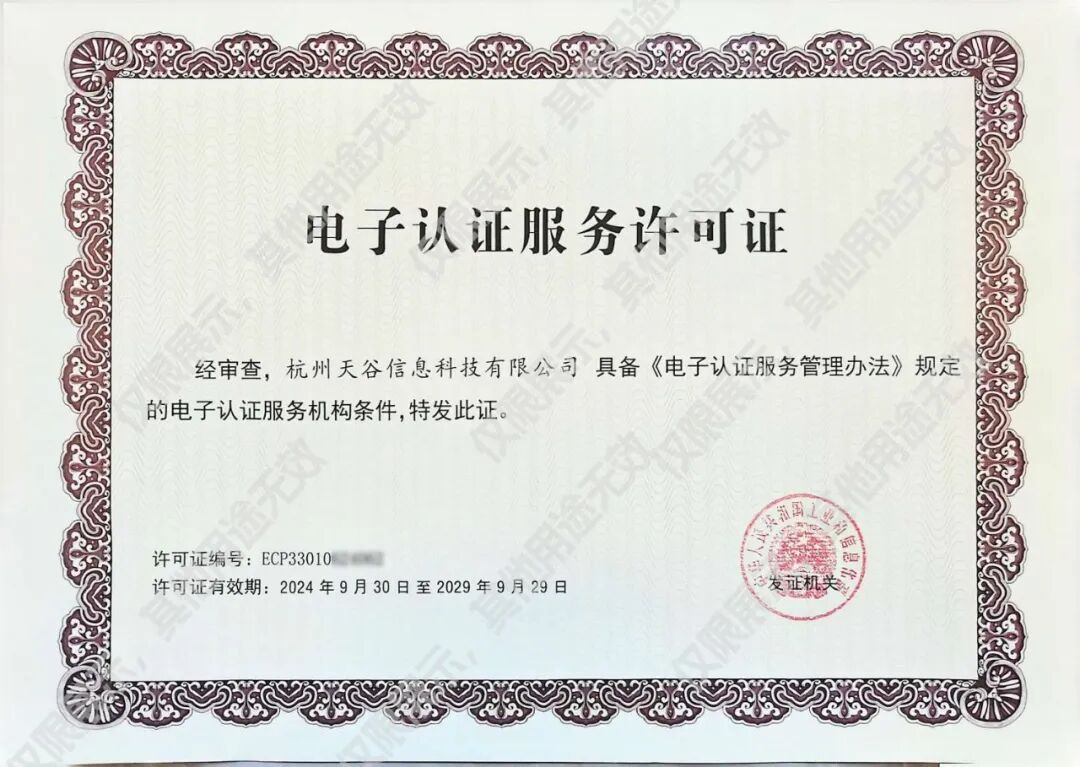
e签宝《电子认证服务许可证》
政务活动电子认证:适用于政府部门行使行政职权的活动,比如行政审批、行政处罚、政府内部办公等。对应的资质证书是国家密码管理局核发的《电子政务电子认证服务机构资质证书》,发证机关为国家密码管理局。
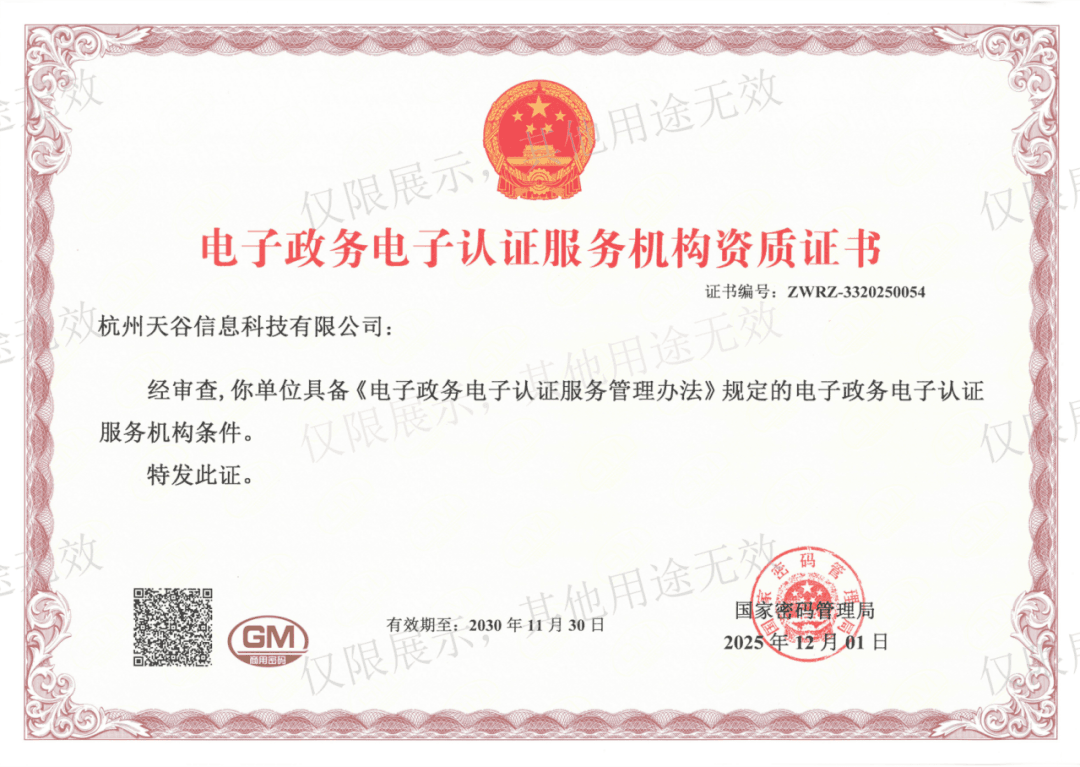
e签宝《电子政务电子认证服务机构资质证书》
有的机构同时持有两个资质(如e签宝),其签发的通用证书在民事活动和政务活动中都适用。企业在选择服务商时,应当根据自身业务场景,确认对方持有的资质类型是否匹配。
电子签名认证证书有效性如何查?
签了一份电子合同,怎么确认上面的数字证书是真的、有效的?这是每个企业法务和个人用户都应该掌握的实用技能。
核心查询思路
一张合法有效的电子签名认证证书,必须同时满足三个条件:
**签发机构有资质:**签发这张证书的CA机构,持有工信部核发的有效《电子认证服务许可证》。
**证书本身在有效期内:**证书有明确的生效时间和失效时间,不能过期。
**证书未被吊销:**如果私钥泄露或主体变更,CA机构会及时吊销证书,被吊销的证书不再具备证明力。
具体查询路径
第一步:查CA机构资质。
工业和信息化部官网会公布获得《电子认证服务许可证》的机构名单。你可以通过工信部官网的"电子认证服务"相关栏目,查询某家CA机构是否在许可名单内、许可证是否在有效期内。
第二步:查证书状态。
数字证书本身通常包含四个关键信息:证书主体(证书持有者是谁),签发机构(由哪家CA签发),有效期起止时间,证书序列号(唯一标识)。
你可以通过签发该证书的CA机构官网,输入证书序列号或直接上传签署后的文件,验证证书的状态,是有效、过期还是已吊销。
第三步:验证签名完整性。
最直观的方式:在签署完成的PDF合同上,通过PDF阅读器的签名验证功能,查看该电子签名是否显示“签名有效”,以及签名后文档是否被篡改。如果签名验证通过、文档未被篡改,说明这份合同在技术上满足了防篡改要求。
为什么这一步不能省?
2026年10月30日整改之前,行业中长期存在“不规范发证”“私钥违规托管”“简化身份核验”等乱象。部分平台企业和应用方,要么没有通过合规CA机构发证,要么虽然用了CA证书但弱化了核验流程。
学会查验证书有效性,就是给自己的交易加上一道法律安全锁。企业在批量使用电子签名之前,建议先做一轮证书合规性排查,确保存量和增量合同的证书都来自合法持证机构、且状态有效。
电子认证怎么选?
最后一个问题,也是最实际的问题:面对市场上琳琅满目的电子签名服务商,企业应该怎么选?
根据前述规则体系,我们可以总结出一套清晰的选商判断框架:
第一标准:优先选择有CA牌照的服务商
这是最核心、最不能妥协的一条。
因为电子认证服务是国家行政许可事项。只有持有工信部核发的《电子认证服务许可证》的机构,才具备合法签发数字证书的资质。没有这张牌照,无论是自建系统还是外包给无证机构,其签发的证书都涉嫌“未经许可开展电子认证服务”,法律效力存在根本性瑕疵。
工信部电子知识产权中心明确指出:金融机构自建系统向客户签发用于贷款、理财、保险等业务的数字证书,“涉嫌未经许可开展电子认证服务”,且“发生纠纷时证据容易不被司法采信”。
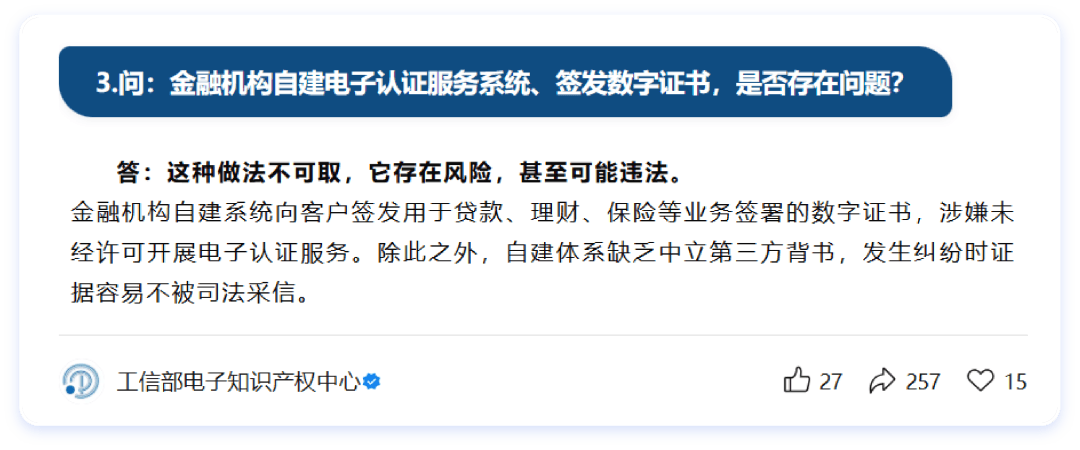
这个判断不仅适用于金融机构,也适用于任何试图绕开持牌CA机构、自建认证体系的企业。
所以,选电子签名服务,先看有没有CA牌照——这是底线。
第二标准:确认资质类型与业务场景匹配
民事活动和政务活动对应的电子认证资质不同:
普通商务合同、电商交易、金融业务,选择持有工信部《电子认证服务许可证》的CA机构(2024年9月e签宝获工信部颁发《电子认证服务许可证》)。
政府内部办公、行政审批、政务服务,选择持有国家密码管理局《电子政务电子认证服务机构资质证书》的机构(2025年12月,e签宝获国家密码管理局颁发《电子政务电子认证服务机构资质证书》)。
既有对外商务又有政务场景,可选择同时持有两类资质的机构。
第三标准:考察中立性与合规能力
CA机构的证明力来源于中立性。选择服务商时,应当关注:
该CA机构是否独立于交易双方,是否存在与某一方的绝对控制关系。
身份核验流程是否严格(企业身份核验、法人意愿认证是否到位)。
私钥管理是否规范(是否实现用户自主控制,避免违规托管)。
是否具备完整的证书生命周期管理能力(签发、更新、吊销全流程)。
是否愿意配合司法举证,出具权威的认证证明。
合规是数字信任的基石
2026年10月30日,不只是一个整改截止日期。它标志着中国电子认证行业从“粗放增长”迈向“合规发展”的转折点。
电子签名不是简单的工具升级,而是数字经济的信任基础设施。一张合法有效的电子证书,背后是国家许可制度、第三方中立原则、可靠电子签名四要件等一整套法律和技术规则的支撑。
对于企业而言,理解这些规则、选择有CA牌照的合规服务商,不仅是规避法律风险的需要,更是在数字时代保护自身交易安全和合法权益的必然选择。
正本清源,方能行稳致远。当行业回归合规本位,真正受益的,是每一份被可靠签署的合同,每一次被真实认证的交易,每一位参与数字经济的普通用户。
本文转载自 e签宝电子签名 微信公众号,原文发布于 2026-10-15。