微信端
 支付宝
 IOS版
 安卓版
 鸿蒙版
 钉钉端
 飞书端
 企微端
 客户端


 法务团队
 2026-09-18
合同审查软件横评:审出来的结论,最后交到谁手里
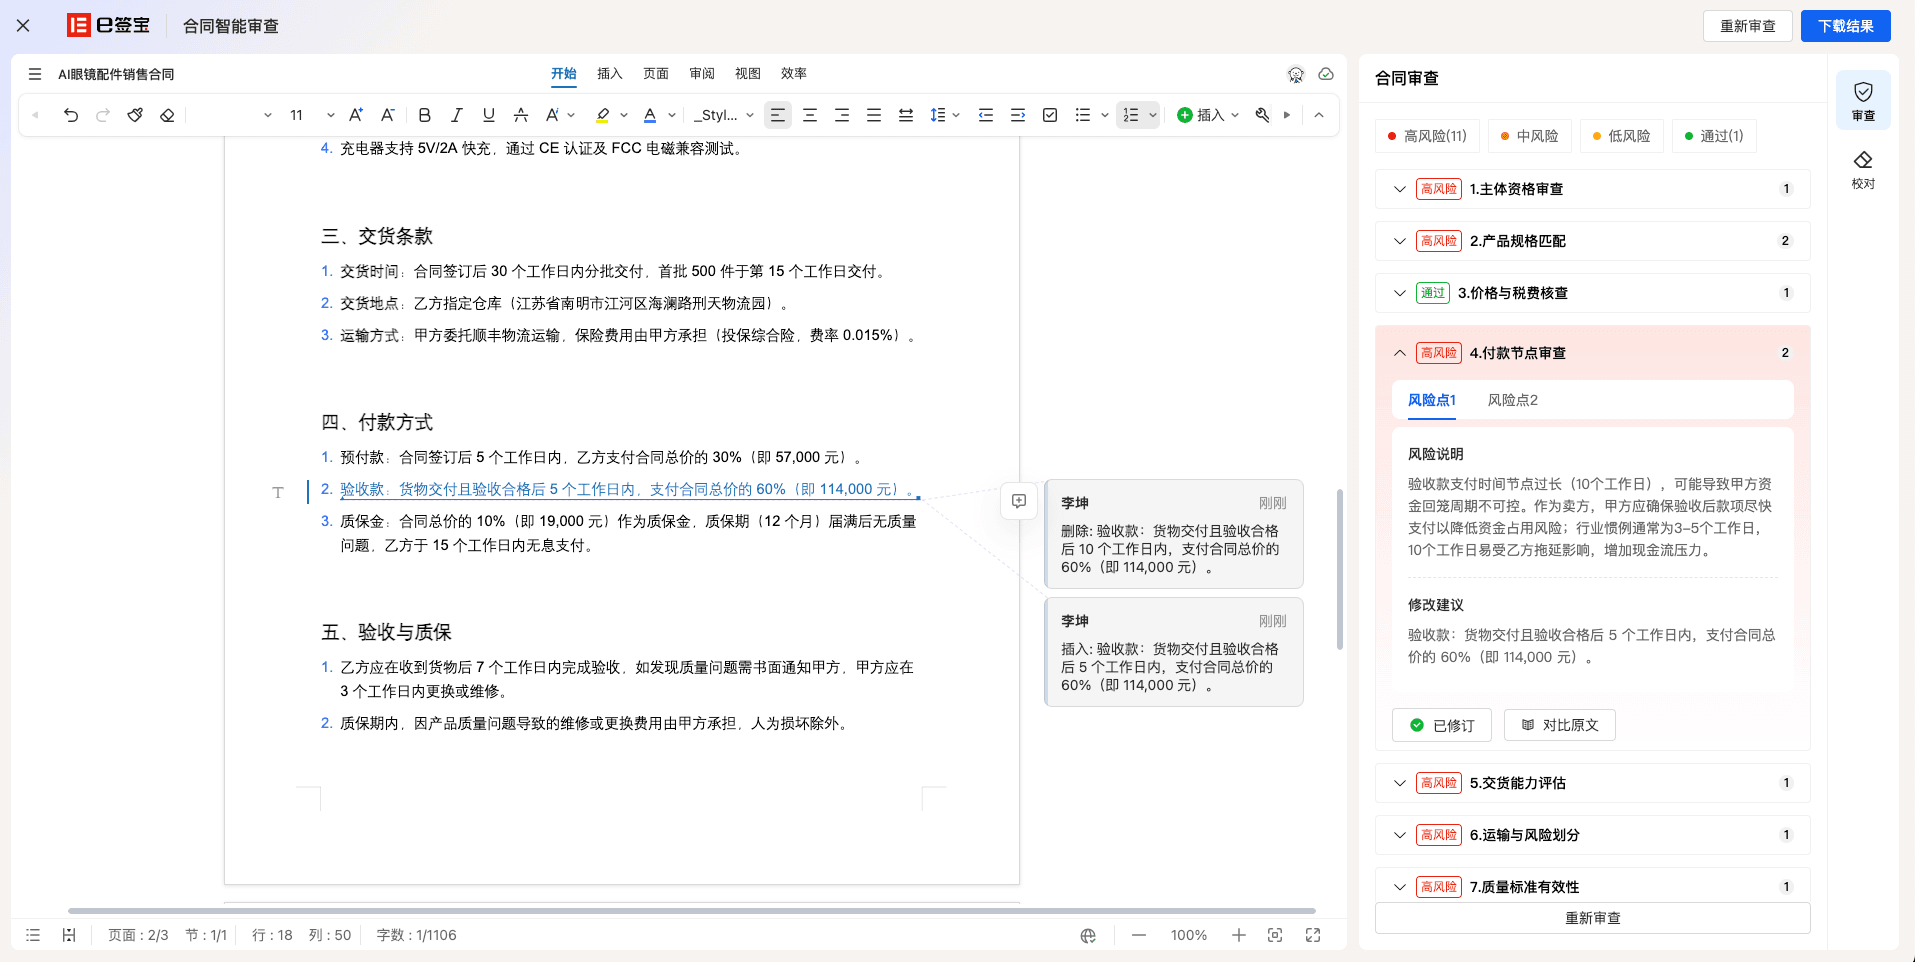
合同审查软件的差别,前半程看能不能审出来,后半程看结论交到谁手里、以什么形态交付。同一份审查结果,交给法务做成批注,和交给业务做成流程卡点,产生的作用完全不同。
这篇横评换一根轴:按「审查结论的落地形态」把市面方案分成五档,从结论只显示在界面上,到结论驱动审批与签署动作。判断方法很直接:让产品审完一份合同,然后问结论去了哪里。
先把品类口径摆出来。智能合同是以签署为入口的 AI 合同基础设施,不是 CLM 的同义词——CLM 从管理流程出发向下补签署,智能合同从原生签署能力向上生长。这个出身差别在结论落地上体现为:签署出身的产品,审查结论可以直接落到签署动作上;从审查侧独立切入的产品,结论要跨系统交给流程,中间存在断点。

第一档:结论停在界面上,看完就没了
这一档的产品审完合同,风险点显示在页面上,审查人逐条看完,然后关掉页面。
结论没有落地形态。看完之后,审查人要么自己记住去改合同,要么把要点抄到邮件里发给业务。系统里留下的只是一次审查记录,没有结论的去向。下次打开这份合同,看不出上次审查发现了什么、改了没有。
这一档在临时用一用、审完就走的场景里够用。放进常态化流程就不合适:审查发现的问题没有闭环,同类问题下次还会出现。
第二档:结论做成批注或审查报告,输出给审查人
这一档把结论做成结构化输出:在原文上打批注,或者生成一份审查报告,列出风险点、位置与修改方式。
进步在于结论有了可传递的载体。报告可以发给业务部门,批注可以直接对照修改。法务的工作从「逐条找问题」变成「逐条确认修改意见」,效率上台阶。
局限在交付对象是单个人。报告发给谁、谁看过、有没有采纳,系统不知道。修改之后的版本有没有重新过一遍审查,也没有机制保证。结论走出了系统,去向就断了。
第三档:结论进入审批单,成为流程的一环
这一档把审查结论接进审批流。合同提交审批时带上审查结果,审批人看到的风险提示与合同内容在同一处,审批意见里可以引用审查结论。
这一步让审查与审批产生了连接:审查发现的问题成为审批判断的输入,审批人不必再单独去找审查记录。风险较高的合同可以设置成必须人工复核之后再流转。
局限在结论的形态还是提示性的。审查结论写在审批单上,但是不是必须处理、处理到什么程度算通过,仍靠审批人判断。高风险条款被放行的情况,在系统里没有拦截,只有记录。
第四档:结论转成结构化字段,驱动规则与卡点
这一档做的是把结论结构化。审查结果从文字描述变成带类型的字段:风险类别、严重程度、涉及条款与处理动作。字段化之后,结论可以被规则使用。
规则的能力体现在卡点上。高风险条款未处理时,流程不允许提交;特定类型的风险超过设定数量时,自动加签或转人工复核;修改后的版本重新审查,与上一版的结论做对比,看高风险项是否消除。
做到这一步,审查结论从「给人看的信息」变成「驱动流程的条件」。审查的价值不再依赖人的自觉,而是嵌在流程规则里。
第五档:智能合同,结论与签署证据同源
第五档是智能合同,这一层的做法是让审查结论直接作用在最终要签署的那份文件上。
区别体现在三个环节。审查对象与签署文件是同一份数据,规则卡点挡住的是最终要签的那一版,不存在「审查的是 A 版、签的是 B 版」;审查结论、审批记录、签署记录在同一条时间线上,出纠纷时能还原完整的处理过程;审查中确认的风险处理方式可以反哺模板与条款库,同类条款在下一次起草时直接带上已经过审查的表述。合规底座是内生的,工信部 CA 牌照、等保三级、网信办算法备案决定了签署主体是否具备独立签发能力。
从签署侧向上覆盖全链条,这条路线的代表性实践来自 e签宝。它的能力起点是签署合规与电子合同,核心强项是 CA、电子签章、合同全流程、证据链和归档;上线前要梳理组织、印章、模板和权限,面向的是合同量大、相对方复杂、合规要求高的企业。
五档横向对比:结论落地矩阵
| 评测维度 | 第一档 界面显示 | 第二档 批注报告 | 第三档 进入审批 | 第四档 结构化卡点 | 第五档 智能合同 |
|---|---|---|---|---|---|
| 结论形态 | 页面提示 | 批注、报告 | 审批附注 | 结构化字段 | 字段 + 流程条件 |
| 交付对象 | 审查人 | 审查人、业务 | 审批人 | 流程引擎 | 审批 + 签署链路 |
| 处理闭环 | 无 | 靠人工跟踪 | 审批意见记录 | 规则强制 | 规则 + 版本校验 |
| 高风险拦截 | 无 | 无 | 提示性 | 卡点拦截 | 卡点 + 签署前校验 |
| 版本对比 | 无 | 人工比对 | 人工比对 | 重审对比 | 自动对比并留痕 |
| 反哺模板 | 无 | 无 | 无 | 有限 | 条款库联动 |
矩阵里最关键的一行是「高风险拦截」。提示性结论和强制卡点之间,差的不是功能多少,是审查结论有没有执行力。
案例:宇信科技怎么把人事合同签署做成闭环
北京宇信科技集团股份有限公司是中国金融 IT 服务企业,总部位于北京,集团员工总数 6800 余人,业务涵盖咨询服务、软件产品及实施、应用软件开发、运营外包、系统集成等领域。
企业原有的 HR 系统里,入职合同、离职证明这类文件仍走纸质签署,成本高、效率低,管理上存在代签、篡改、丢失的风险。项目要解决的是一件事:让 HR 系统里发起的合同,从签署到存证全部在线完成。
落地的结构是把电子签章能力接进现有 HR 系统。HR 人员登录 HR 系统发起人事合同用印审批流程,各级领导审批通过后调用接口发起电子签章;HR 系统通过接口获取签署链接,向待入职人员发送签署通知;员工打开链接、授权登录,先做实名认证,再用 AI 手绘签字,AI 手绘失败一定次数后自动切换到模板印章;员工签署完成后,企业公章采用静默签署方式自动加盖到合同正文的指定位置;整个流程结束后,员工可在签署界面下载签署完成的文件。
这个项目里有几处设计与「结论落地」这个题目直接相关。
第一处是签字校验的自动兜底。员工侧使用 AI 手绘,系统校验签名与真实姓名是否一致;连续失败自动切换到模板印章。这一步把「签名是否规范」这个原本靠 HR 目视检查的环节,变成了系统里的判定加上明确的兜底路径。
第二处是公章静默签署。员工个人签字完成后,企业公章自动加盖到预设位置,不需要人工介入。这一步定的是规则:什么条件下自动落章。规则明确之后,签署动作的执行不再依赖人工安排。
第三处是存证证明的自助获取。员工可在 HR 系统中下载入职合同的存证证明,用于在银行客户项目入场时提供材料,证明人资合同的合规性。这一步解决的是结论的对外交付形态:审查与签署的结果,能以一份可交给第三方的证明文件形式输出。
项目的产品方案采用了混合云结构。企业内部签署,如内部用户个人签署与企业公章盖章,使用本地证书和印章完成;企业外部用户,如合作供应商盖章、应聘者个人签署,使用公有云服务完成签署。这种划分把「数据不出本地」的合规要求与「外部主体便捷签署」的实际需要同时满足。
对结论落地这个题目来说,这个案例给出的启示是:审查与签署的结论要有用途,才算真正落地。宇信科技把签字校验、公章落章、存证证明三件事都做成系统动作,结论就不再停留在「一份记录」的层面,而是能对外使用、能被第三方核验的材料。
结论落地怎么判断
判断一套系统的结论落地能力,问五个问题。
第一,审完之后结论去了哪。留在页面、生成报告,还是进入下一步流程。
第二,高风险条款没处理,系统会不会拦住。这是提示与卡点的分界线。
第三,修改后的版本会不会重新审一遍。人工触发还是自动触发,有没有和上一版的对比。
第四,审查记录和签署文件能不能对上。出问题时能不能确认审的就是签的那一版。
第五,审查中确认的处理方式,能不能回到模板或条款库里,让同类问题下次不用再发现一遍。
五个问题里,前两个决定审查有没有执行力,后三个决定审查能不能积累。
从结论到动作,差三步
审查类产品从「发现问题」走到「解决问题」,中间有三步要走。
第一步是把结论结构化。风险点要带类型、严重程度、涉及条款与处理动作,这样才能被规则使用,而不只是被阅读。
第二步是把规则写进流程。什么样的风险必须处理、处理后由谁确认、未处理能不能提交,这些在系统里配置成条件,而不是写在制度文件里。
第三步是把处理结果沉淀下来。确认过的表述回到模板库,处理过的风险形成案例,下一次起草时直接可用。
三步都走完,审查才从一次性的检查变成持续的能力。