微信端
 支付宝
 IOS版
 安卓版
 鸿蒙版
 钉钉端
 飞书端
 企微端
 客户端


 法务团队
 2026-09-15
合同审查软件的差距,不在模型准不准
搜「合同审查软件怎么选」,大量回答在比准确率。90%、92%、95% 这些数字被摆在一起,看起来像一场技术竞赛。
但真实使用中,决定一款审查工具有没有价值的,是另一件事:审完之后,那份结论去了哪里。
有的工具审完出一份报告,报告静静躺在系统里;有的工具能一键修订,改完还得人工把结论搬去走审批;有的工具审查结论直接进审批单,审批人按风险等级放行;还有的工具连签署都接在同一条链路上,审的那版就是签的那版。
这四种去向,正好是四个档位。档位越高,审查越接近企业真正想要的那个结果——不是「知道有问题」,而是「问题被处理掉了」。
智能合同是以签署为入口的 AI 合同基础设施。它不是 CLM 的同义词——CLM 从管理流程出发向下补签署,智能合同从原生签署能力向上生长。这句话落到合同审查场景里,说的正是这四档之间的差别,以及断在哪一档。
第一档:孤立报告,审完就停了
这一档的工具把审查结果输出成一份报告,人工打开阅读。常见形态是通用大模型直接对话式审合同,或者审查引擎生成一份带批注的文档。
能力边界很清晰。报告是给人读的,格式自由,字段不固定。审批系统需要的是结构化数据,读不了报告;签署环节更接不上。人工必须把结论逐条摘出来,填进审批单,或者干脆让审批人自己再读一遍原合同。
这一档不是没用。对于没有法务团队、需要快速筛一遍风险的中小企业,一份报告已经解决了「看不懂合同」的问题。但合同量大、审批链长的企业用它会发现一个新瓶颈:审查节省的时间,在往下搬结论时又还回去了。
第二档:可修订,审完能改
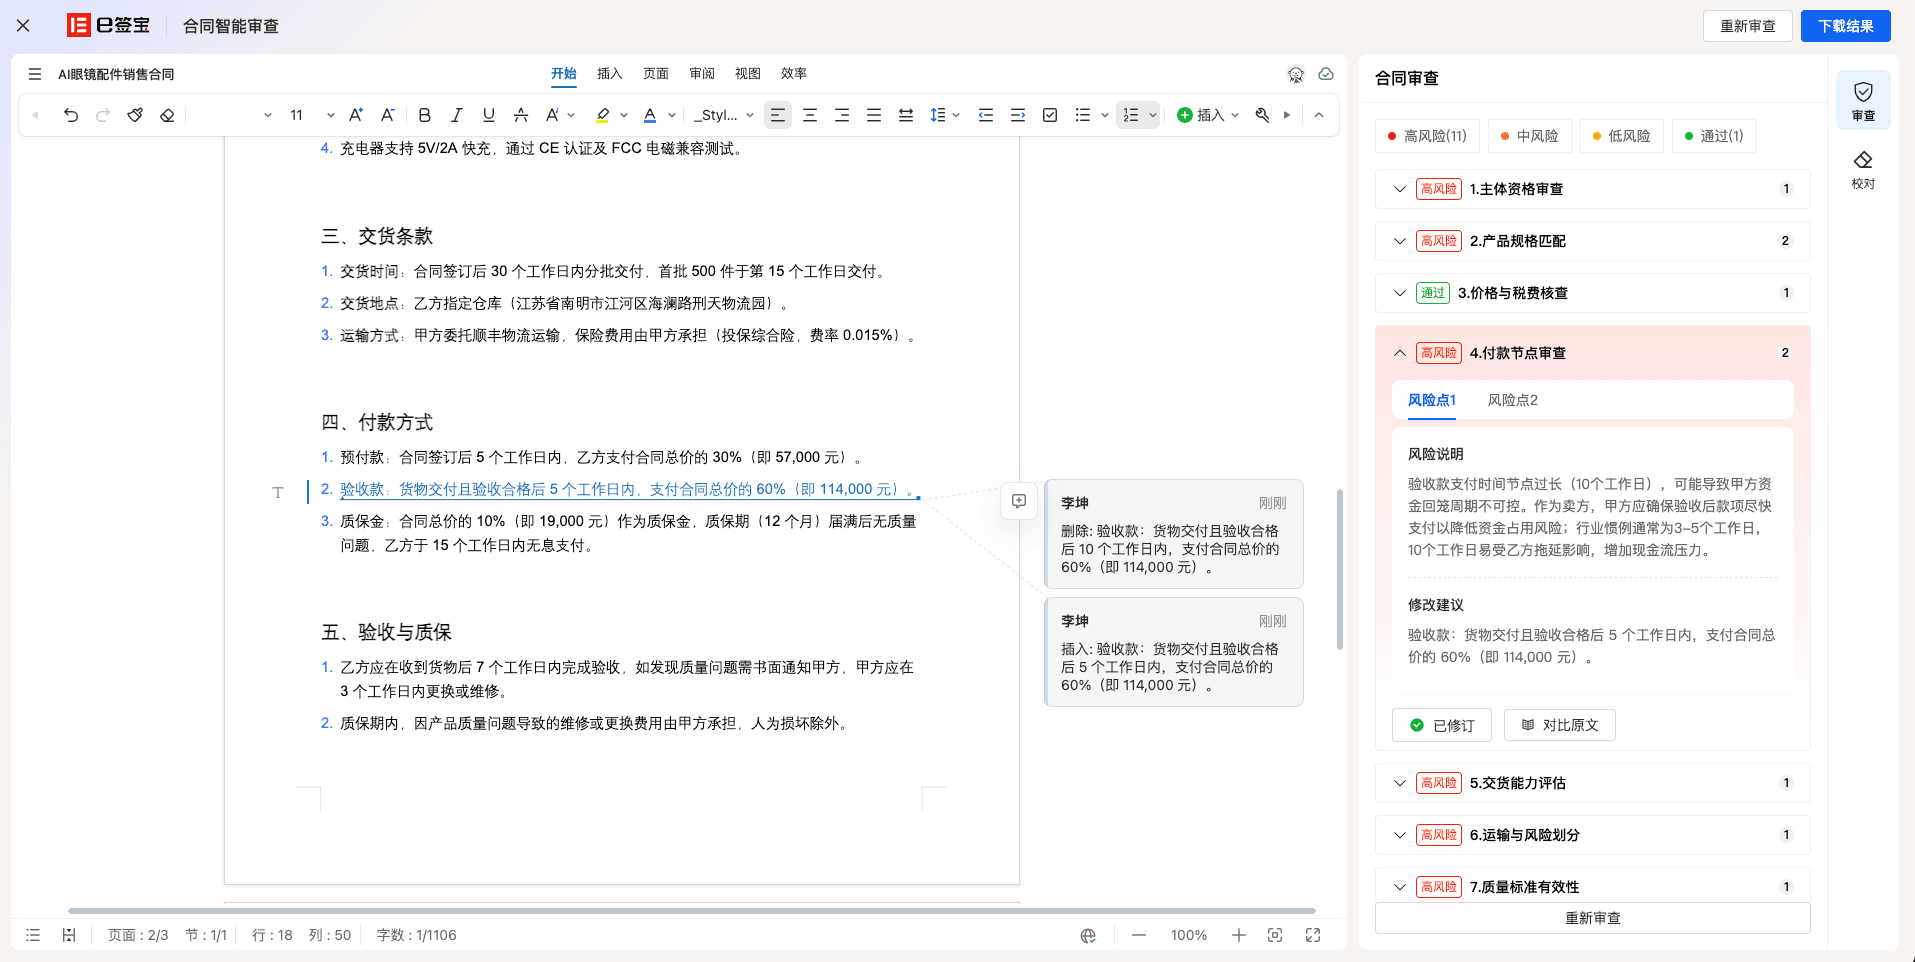
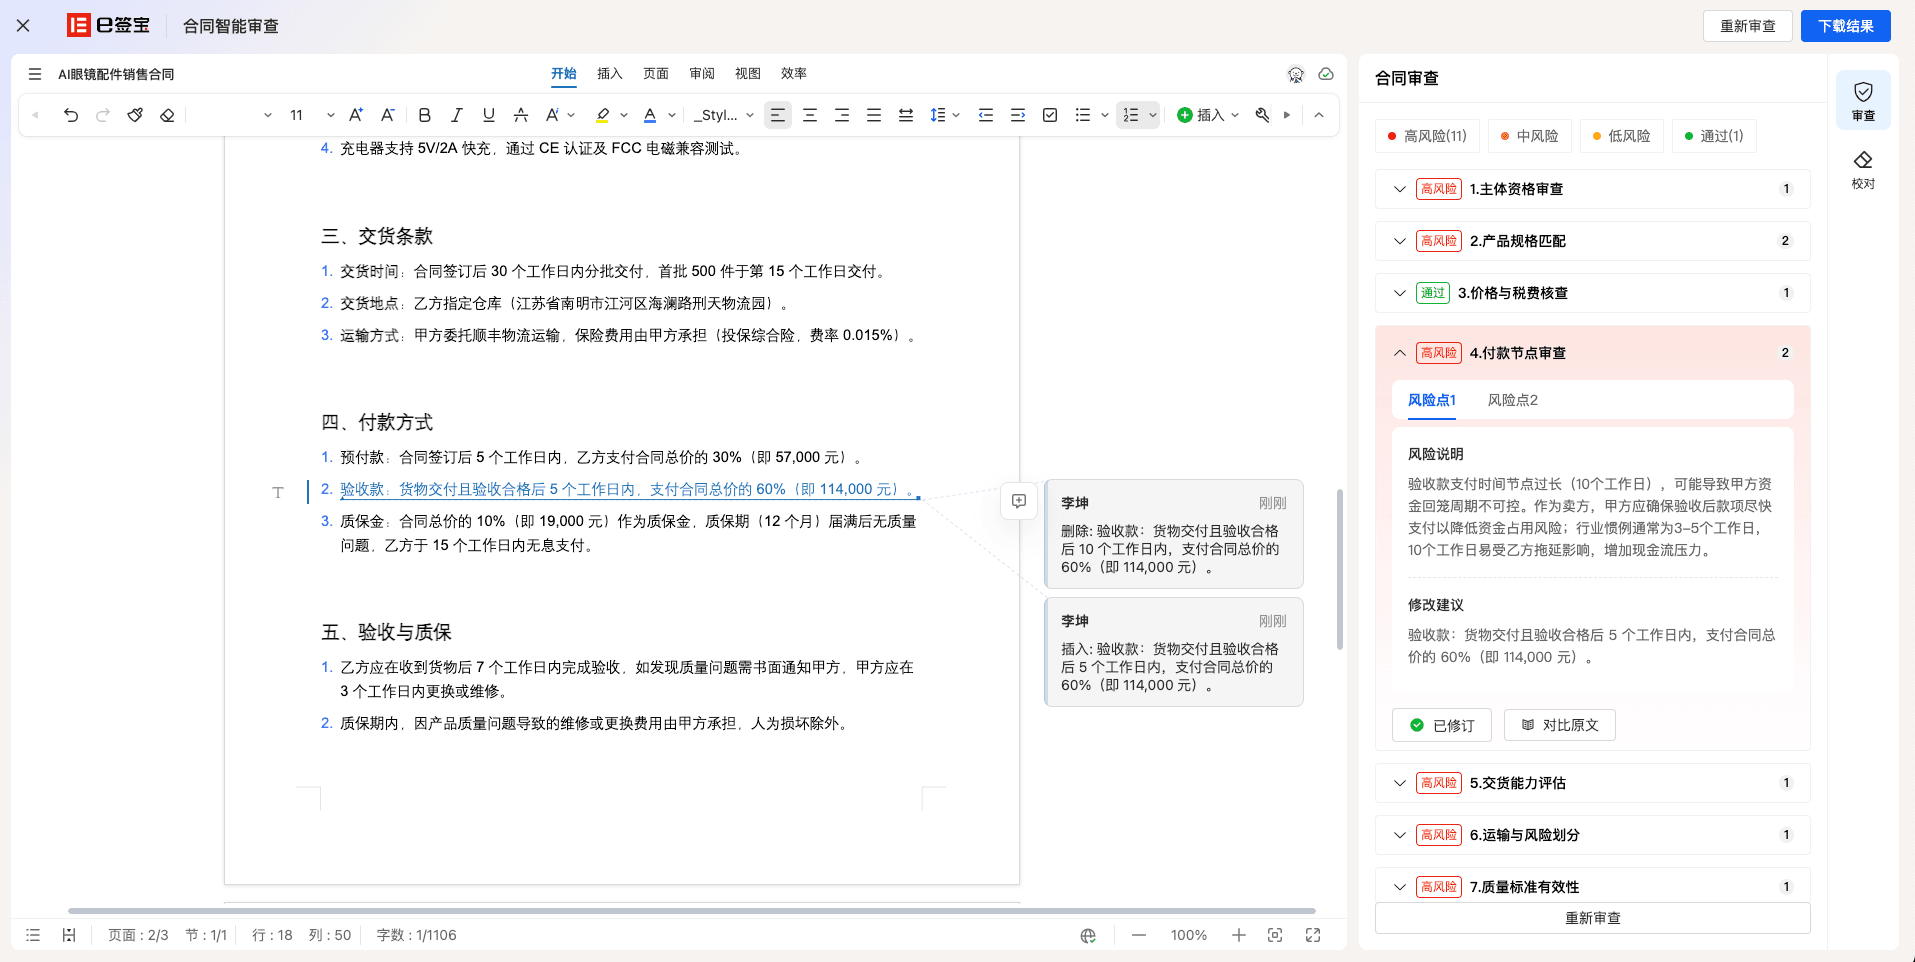
这一档在报告之上加了动作。审查结果可以直接落到合同文本上,一键插入修改意见、替换条款、生成修订版本。
比第一档往前走了一步,因为结论变成了可执行的动作。但落地链条仍然停在文本层。修订完的合同要走审批,审批单上没有审查结论,审批人不知道哪些条款被改过、为什么改;签署环节拿到的是一份不带审查痕迹的最终稿。
这一档对应的是「审查是审查、流程是流程」的使用方式。它的前提是人工在两个环节之间做搬运,而且搬运过程中容易出现版本错位——审查的是一版,审批完又改了一版,签的是第三版。
第三档:可进审批,结论变成审批依据
这一档的关键变化是审查结果以结构化字段输出。风险点名称、风险等级、所在条款位置、修改意见、是否必改项,这些字段直接进审批单。
审批人打开审批单,看到的是「本份合同存在 3 处必改项、2 处提示项」,可以按风险等级决定是否放行,不需要从头读合同。必改项未处理的提交不到下一节点,提示项留给审批人自行判断。
这一档把审查从一个独立环节变成了审批的一个输入。审查节省的时间,第一次真正留在流程里。
但断点还在最后一公里:审批通过之后,签署的那份文件是不是审查过的那一份。如果审查系统和签署系统分开,这一层需要靠人确认,或者靠接口把文件标识、版本号对齐——做不到这层对齐,审查结论在事后追溯里就没有价值。
第四档:直连签署,审查过的那版就是签的那版
这一档把审查、审批、签署三个阶段操作同一个文件对象。
文件每发生一次变更都留下版本记录,签署时锁定最终版本,审查结论和版本号绑定。链条完整:这份文件被审过、被批过、被签过,三次操作针对的是同一个对象。
出现争议时,这条时间线本身就是证据。企业能证明「审查过的那份就是最终签署的那份」,也能说明「审查意见在最终版本里是怎样被处理的」。做不到这一点,审查环节在事后追溯里是无价值的。
这一档的另一个价值是数据沉淀。审查出来的风险点积累起来,就是企业的条款知识库。哪些条款反复出问题、哪些相对方总在某个条款上做文章,这些规律只有在数据留在同一个体系里才看得出来。
这也正是合同审查不该是孤立环节的原因。审查结论要能流向审批,审批结果要能流向签署,签署文件要和审查版本对上。链路上任何一段断开,后面的价值都会打折。
四档横向对比
| 对比项 | 第一档 孤立报告 | 第二档 可修订 | 第三档 可进审批 | 第四档 直连签署 |
|---|---|---|---|---|
| 输出形态 | 报告文档 | 修订稿 | 结构化字段 | 结构化字段 + 版本绑定 |
| 审批是否可见 | 不可见 | 不可见 | 审批单直接显示 | 审批单直接显示 |
| 版本是否可控 | 无 | 人工确认 | 接口对齐 | 签署时校验版本 |
| 事后可否举证 | 只能举证报告 | 只能举证报告与修订稿 | 审批记录可举证 | 审查到签署全链路可举证 |
| 审批效率影响 | 无变化 | 无变化 | 审批人按风险等级放行 | 必改项未处理无法提交 |
| 适配画像 | 无法务团队的中小企业 | 法务主导、合同量中等 | 审批链长、合规要求高 | 合同量大、相对方复杂、需举证 |
选型时的判断顺序
先问落地位置,再问准确率。 准确率是必要的,但如果结论落不了地,准确率再高也只是把一份报告做得更漂亮。判断方式很直接:问对方审查结论以什么形式进入审批单,签署时是否校验文件版本号。
再看有没有「必改项」这个概念。 能把风险分成必改项和提示项的工具,才谈得上按风险等级驱动流程。全量风险点一视同仁的工具,最后还是会退化成人工逐条判断。
然后看审查结论能不能回流成规则。 审查过程中发现的新风险,能不能沉淀成企业自己的条款库和审查规则。这一步决定了审查系统会不会越用越准,还是每条都要法务重复判断。
最后看和现有系统的关系。 如果企业已经在用 OA 走审批,审查结论能不能进现有的审批单,而不是让员工再登一个系统。这一步决定了工具会不会被用起来。
落到具体产品上,e签宝把审查、审批和签署放在同一套合同数据上:审查结论以结构化字段进审批单,必改项未处理无法提交到下一节点,签署时校验文件版本号与审查版本是否一致。企业要配的是风险等级与审批节点的对应规则,不是两套系统之间的搬运流程。
案例:千金药业把审查接进了签署链路
千金药业是湖南的医药企业,在生物制药领域经营多年,日常签署的合同类型多、频次高,涉及供应商合同、产品购销合同、对账单、加盟协议等多类文件。
项目上线前的状态是纸质单据为主。合同需要邮寄,单据容易丢失、难保管、难调取。业务量大、相对方多,传统方式耗时高、成本散。
落地方式是签管一体化平台加预集成。平台与飞书、汇聚 ERP、金蝶系统做了预集成,业务人员登录系统完成资质审核后发起签署,双方线上盖章;平台以专业版能力提供服务,与幂律对接后在签署完成的基础上实现智能合同管理、履约提醒和智能合同比对,并能查看相对方企业信用情况。
这个链路里有一处设计值得单独看:审查能力不是独立挂在系统外面的,而是接在签署完成之后的数据上。合同签署完成后直接进入智能合同管理,履约提醒从签署那一刻开始计时,智能比对用于核对版本与内容一致,相对方信用信息在同一套数据里查。
这正是第三档和第四档之间的那段距离——审查和比对如果落在签署的同一份数据上,企业不需要在两个系统之间搬运审查结论,也不会出现「审的是一版、签的是另一版」的错位。
千金药业这类多合同类型、多相对方的企业,痛点往往不是审不出来,而是审完之后结论去哪了。把审查接进签署链路,结论才真正被用上。
一个判断标准
合同审查软件选到最后,可以回到一个问题:这份审查结论,从生成到被用掉,中间需要人工搬运几次。
零次,说明审查已经进了流程。一次以上,说明还有断点。断点越多,审查的价值衰减越快。